Eindelijk weer eens weekend. Daar had ik behoorlijk trek in. Vrijdagavond was een heerlijke niets te doen avond, waardoor ik nog even wat werk in heb kunnen halen. Zaterdag kwam ;matt op bezoek. Iris was met een vriendin naar Nijmegen. Het was weer eens tijd om wat technisch te doen met Matt, gezien dat weer even geleden was. Erg leuk, want hij had ook een idee bij: Zijn netwerk hier ontsluiten op een aparte SSID, zonder dat onze netwerken verder gekoppeld zijn (“Don’t cross the beams!”). Dit idee was geïnspireerd door de Aerohive die ik van Sligro heb liggen. Die ontsluit het wireless netwerk van de zaak bij me thuis, zonder dat je verder iets nodig hebt. Hij dacht dat het een leuke proof of concept was om eventuele IT bij zijn ouders thuis overbodig te maken zonder allerlei instellingen of clients. We zijn begonnen met het simpelste, een EoIP tunnel tussen onze Mikrotik routers. Dit stelde ook echt niets voor. Daarmee hadden we een nogal basic koppeling. Nu er iets zinvols mee doen :) Eerst een nieuwe virtuele AP, zodat we er een netwerk bij hebben. Die hebben we “matthuis” gedoopt. Daarna een bride aangemaakt. Daar de EoIP inteface aan toegevoegd en de virtual AP toegevoegd. Klaar. Hmm. Dat is niet echt complex wel? :). Alles werkte, wanneer je het wireless netwerk “matthuis” gebruikt zit je op zijn thuis netwerk. Op zoek naar een nieuwe uitdaging dus! Zorgen dat hij niet alleen op de mikrotik router via 2.4GHz gedeeld wordt, maar ook via de 2 omnitiks op 5GHz. Uiteraard hetzelfde principe, afzonderlijk zonder dat de netwerken verder verbonden zijn. Deze was leuker! We hebben een VLAN aangemaakt in mijn eigen lan/wireless bridge. Het is immers de bedoeling dat dit VLAN over het gehele netwerk gaat. Deze VLAN in de bridge gehangen van Matt zijn netwerk zodat het verkeer erop terecht komt. Vervolgens op de omnitiks het zelfde truukje toegepast, een virtual AP aanmaken. Deze koppelen aan een bridge aangemaakt voor Matt zijn netwerk. Hetzelfde VLAN als in de mikrotik router aangemaakt en gekoppeld aan de bridge voor Matt zijn netwerk. En wederom klaar :). Grappig en eenvoudig! Zijn netwerk is zonder VPN client benaderbaar, ook op de Omntiks in huis :) Erg vermakelijk om te doen. Zeker toen ik een fout maakte en onze netwerken via een Omnitik toch in dezelfde bridge plaatste, waardoor ik per ongeluk zat te proberen Matt zijn Mikrotik te beheren :). 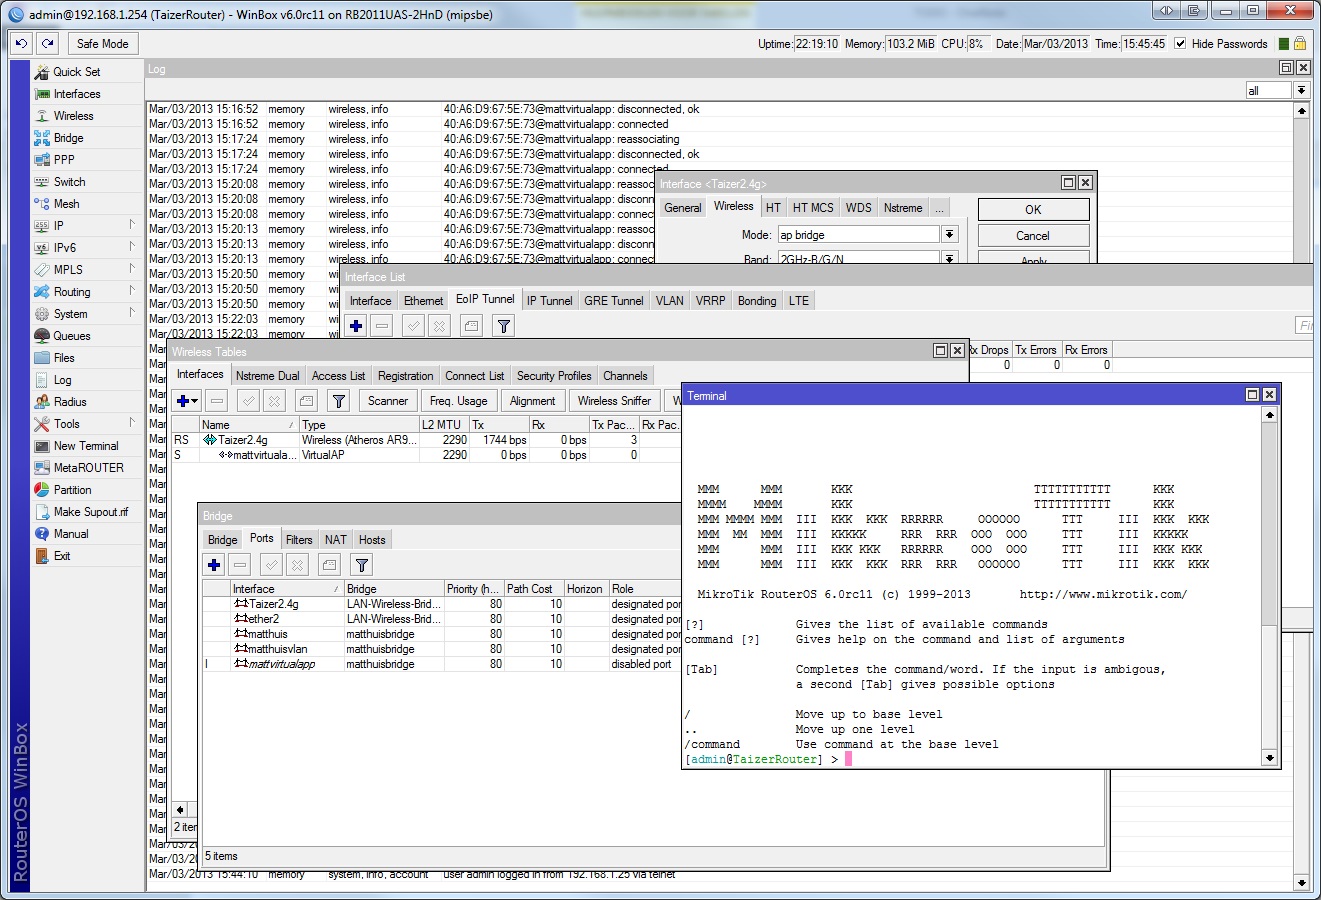
Reacties van toen (15)
Andries Faassen · 03-03-2013 16:32
Cool! Belachelijke over-the-top config’s for the win! Ik heb zelf 6 SSID’s met allemaal VLAN’s, aparte regels, noem het maar op! Daarnaast routeer ik alles inplaats van het te bridgen, gewoon, omdat het kan. ;) Werkt perfect. :D
Roy van Dongen · 03-03-2013 16:34
Ik denk dat het tijd word om mijn mikrotik configs ook maar eens te gaan delen :D…
Steph · 03-03-2013 16:43
Leuk :). Ben benieuwd wat een overzichtelijke manier van dat soort gegevens delen sowieso is :). Wanneer is die hackerspace van je een keer in de buurt van Brabant? Ik had gezegd dat ik wel een keer zou komen kijken en ben nog steeds benieuwd :)
Steph · 03-03-2013 16:44
Ik verbaas me vooral altijd over wat ik er zelfs mee kan :). Het zijn echt leuke dingetjes! En je had helemaal gelijk. De eerste dag zijn het alien complexe vreemde dingen waar je niets van snapt. Na een week vraag je je af waarom de anderen niet zo dom logisch in elkaar zitten.
Hennie Leermans · 03-03-2013 17:17
Wat een te gek goed idee :D
Eric · 04-03-2013 07:43
Volgende stap authenticatie en eventueel encryptie zodat je tunnel een beetje afgeschermd is? PS: “Daarna een bride aangemaakt.” Matt komt misschien niet in de problemen, maar als jij er 1 bijmaakt heb je een duplicate entry!
Steph · 04-03-2013 10:51
Hoezo heb ik dan een duplicate entry? Ik snap je opmerking niet helemaal? In het plaatje kan je zien welke 2 bridges ik nu heb. Bedoel je dat ik ze niet hetzelfde mag noemen ofzo?
Eric · 04-03-2013 10:53
Een typo maakt van je bridge een bruid.. die laatste had je al 1
Steph · 04-03-2013 10:58
omg, lol! Het kwartje is gevallen, wat ben jij scherp! Een duplicate entry met Iris zou inderdaad zeker tot problemen leiden! :D
Herman Ronk · 04-03-2013 12:12
Ik mis hier een “Like” knop :P
Iris · 04-03-2013 18:52
Dat zou nog een illegal entry zijn ook…
mattijs · 05-03-2013 20:23
Ik lees steeds ‘lekker neuken met mikrotik’… meh :S
Steph · 05-03-2013 21:25
Wait wut? :O :D
mattijs · 05-03-2013 21:54
Don’t ask…
Steph · 06-03-2013 10:16
Check! Ik volg je advies graag op :P